
Los cibercriminales utilizan documentos PDF maliciosos y técnicas de ingeniería social dirigidas a usuarios de habla hispana, con mayor presencia en Perú, y alojan los archivos en servicios en la nube como Google Drive, Dropbox y Mediafire.
El ataque comienza con un correo de phishing que incluye un archivo adjunto llamado Factura.pdf. Este induce a la víctima a abrir un enlace que descarga un archivo HTML, el cual ejecuta un script VBS que finalmente instala el troyano Ratty. Una vez en el sistema, establece conexión con un servidor de comando y control y ejecuta distintas acciones maliciosas.
Ratty, escrito en Java, no es común en Latinoamérica, pero ha ganado terreno debido a la amplia gama de funcionalidades que ofrece.
“Entre sus capacidades más relevantes se destaca la de recolección de información mediante keylogging, capturas de pantalla y grabación de audio, entre otros, así como la exfiltración de datos, conexión C2 y persistencia. Estas no son sus únicas funcionalidades y existen diversas variantes con distintos paquetes y módulos”, explicó Fabiana Ramírez Cuenca, investigadora de seguridad informática de ESET Latinoamérica.
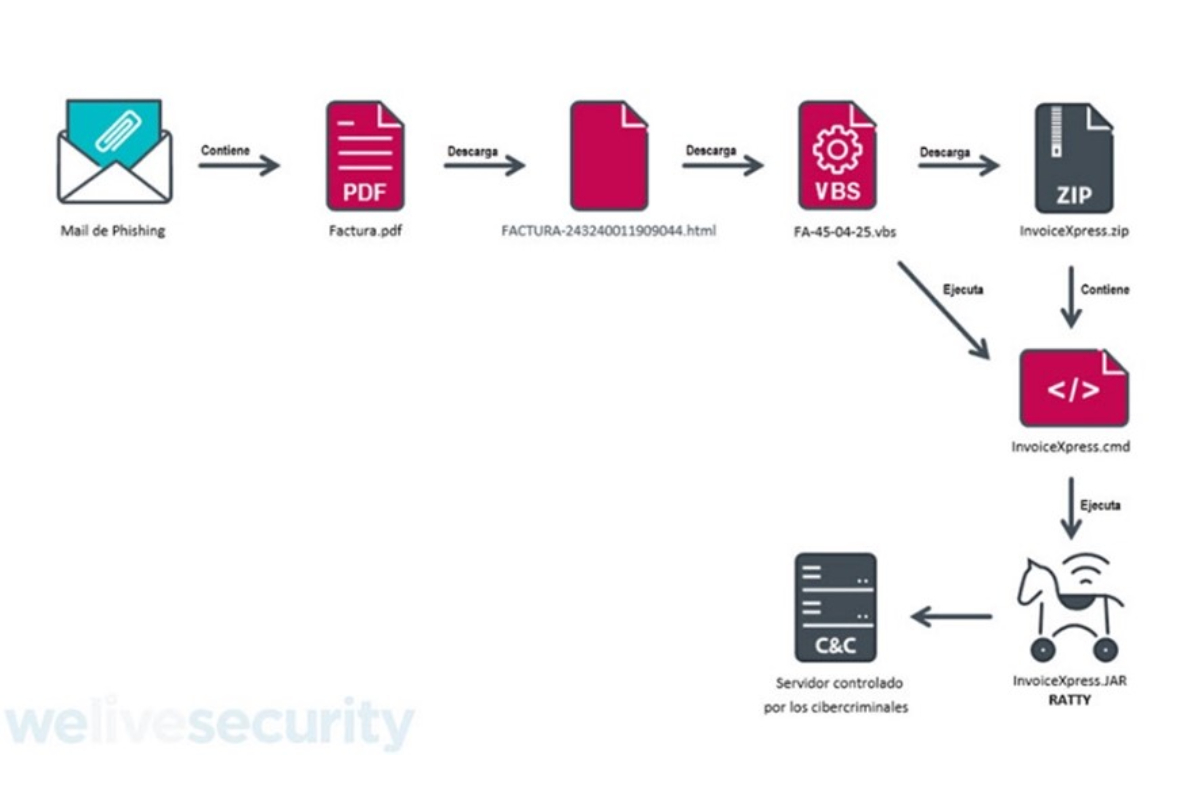
El troyano puede registrar pulsaciones de teclado, capturar imágenes y video desde la cámara web, grabar audio, tomar capturas de pantalla y transferir archivos al servidor de control. Además, asegura persistencia en el sistema al copiarse con apariencia de archivo PNG y crear llaves en el registro de Windows que garantizan su ejecución automática.
Durante el análisis, ESET identificó que la amenaza intentaba comunicarse con un servidor alojado en EQUINIX-CONNECT-EMEAGB a través del puerto TCP 8911. También se detectaron módulos como PacketLogin, PacketKeepAlive y PacketDisconnect, empleados para mantener la conexión con el servidor malicioso.
Otra característica de Ratty es su capacidad de ocultar actividades fraudulentas mediante el bloqueo de pantalla o la manipulación del mouse para impedir que el usuario interfiera con la infección. Estas funciones permiten a los atacantes operar sin levantar sospechas mientras exfiltran información o ejecutan comandos en remoto.
ESET recomendó a los usuarios extremar precauciones con correos que incluyan archivos adjuntos sospechosos y reforzar la seguridad de sus dispositivos. También subrayó la importancia de mantener actualizado el software y utilizar soluciones de protección confiables para mitigar riesgos.